Protokollet
Två sidor er kund kan läsa, och en bilaga er IT kan upprepa.
Cyberdeklarationens signerade del består av Del A och Del B. Del A redovisar sjutton externa kontroller med koppling till MCFFS 2026:11 och utfallen förenligt, avvikelse, indikator eller ej observerbart. Utfallet gäller det angivna kriteriet och den observerade delen, inte hela paragrafen. Del B kartlägger exponeringen i nio lager. Observationerna redovisas med källa och tidsstämpel. Protokollet signeras av en namngiven konsult. Protokollnummer och kontrollsumma kan kontrolleras på verifieringssidan. Verksamhetens egen deklaration utgör del två och fylls i av verksamheten själv.
Kravet
Tre paragrafer och en tillsyn

Kraven flyttar via avtalet
4 kap 1 § MCFFS 2026:11. Vid förvärv av system och utkontraktering av informationsbehandling ska verksamhetsutövaren säkerställa att leverantören uppfyller de krav som gäller enligt föreskriften, utom där verksamhetsutövaren själv uppfyller kravet i sin helhet. För avtal som ingåtts före den 1 oktober 2026 ska behovet av att, om möjligt, komplettera avtalen med cybersäkerhetskrav identifieras och hanteras, och risker med otillräckliga krav hanteras. Allmänna råd till 4 kap 4 § anger att avtalet bör reglera uppföljningen.
Underlaget till ledningen
Enligt 3 kap 6 § ska de underlag ledningen behöver sammanställas. Något visst protokollformat föreskrivs inte. Enligt 3 kap 4 § 5 informeras ledningen vid behov och minst årligen. Allmänna råd till 3 kap 6 § anger att uppgifter om bristande cybersäkerhet hos leverantörer bör ingå i underlaget. Frågan kommer alltså till er, återkommande.
Underlag inför tillsyn
Enligt MCFFS 2026:12 3 kap 7 § allmänna råd väljer tillsynsmyndigheten system utifrån bland annat exponering mot internet och teknisk riskprofil. Protokollet kan användas inför tillsyn. Tillsynsmyndigheten bestämmer omfattningen och kan granska fler system och underlag än den externa kontrollen omfattar.
Så är protokollet uppbyggt
Från utsidan till signerat protokoll

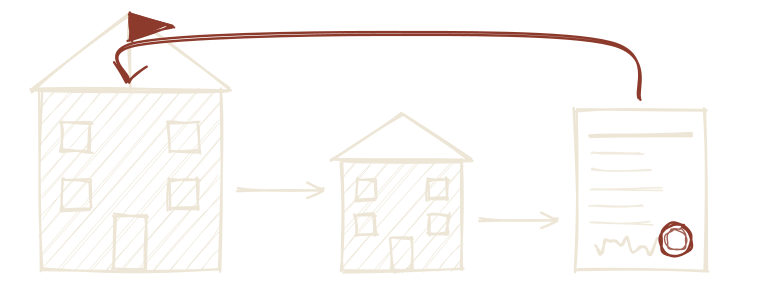
Cyberdeklarationen är det protokoll som besiktningen resulterar i. Två delar säljs ihop men skrivs isär. Evidens och bedömning hålls åtskilda.
Omfånget för del ett är de domäner, adresser och tjänster som ingår i leveransen till verksamhetsutövaren. Beställaren pekar ut dem i Kravpaketet. Övrig utsida redovisas i exponeringsdelen.
Del A, extern evidens
Sjutton externa kontroller med utfallen förenligt, avvikelse, indikator eller ej observerbart. Varje utfall avser det angivna kriteriet och den observerade delen. Hänvisningar till ISO 27001 Annex A anger närliggande ämnen och innebär inte verifierad överensstämmelse med standarden.
Sjutton rader
- 4 kap 26 § · DNSSEC
- 4 kap 25 § · Kryptering vid överföring
- 4 kap 25 § allmänt råd · Nyckelhantering
- 4 kap 19 § · Verifierbar identitet
- 4 kap 13 § · Säkerhetskonfigurering
- 4 kap 11 § · Segmentering
- 4 kap 27 § p 1 och 2 samt 31 § · Säkerhetsuppdateringar
- 4 kap 31 § andra meningen · Utfasad mjukvara
- 4 kap 17 § · Flerfaktor vid extern åtkomst
- 4 kap 14 till 16 §§ · Autentiseringsuppgifter
- 3 kap 17 § allmänt råd · Sårbarhetsrapportering
- 4 kap 8 och 9 §§ · Förteckning över digital miljö
- 4 kap 13 § p 2 och 25 § · Exponerad lagring
- 3 kap 15 § p 2 · Redundanta funktioner
- 4 kap 1 och 2 §§ · Digitala leveranskedjor
- 4 kap 9 § och 3 kap 15 § · Domänhygien
- 4 kap 24 § · Skydd mot skadlig kod
Del B, extern exponering
Vad en angripare lär sig utan att röra ett enda system, sammanställt till angreppsvägar. Underlag till er riskanalys och Annex A 5.7 hotunderrättelser.
Nio lager
- 01Infrastruktur. Tjänster, moln, OT och ICS, appar.
- 02Kod. Publika repon, hemligheter, paket.
- 03Läckor. Dumps, stealer logs, leak sites.
- 04Människor. Roller, ledning, frånvaro och resor.
- 05Organisation. Bolagsverket, förvärv, metadata i dokument.
- 06Upphandlingar. Offentliga anbud, platsannonser, kommunala diarier.
- 07Leverantörskedja. Hosting, MSP, e-post, skript.
- 08Varumärke. Lookalike-domäner, falska konton.
- 09Fysiskt & historik. Kontor, foton, öppna nät, Wayback.
Er beställare kan verifiera protokollet på verifieringssidan.
Täckning
Externa observationer kopplade till 18 paragrafer, interna krav behöver kompletterande underlag

18 av 57 paragrafer har kopplade externa observationer
Täckning per kapitel i föreskriften
- 2 kap · Ledningens utbildning0 av 1
- 3 kap · Organisatoriska åtgärder2 av 19
- 4 kap · Tekniska och driftrelaterade16 av 31
- 5 kap · Fysiska åtgärder0 av 4
- 6 kap · Sektorsspecifika0 av 2
Uppdelningen avser kapitel 2 till 6 och innebär inte att alla 18 paragrafer är fullständigt externt verifierade.
Det utsidan inte ser skrivs ut i protokollet som just det, med hänvisning till vilket kapitel som kräver dokument, intervju eller platsbesök.
Så läser er beställare det
Fem rader att veta innan protokollet lämnas vidare

- 01
Sida ett och två är protokollet. Rekvisit, observation, källa, utfall och styrka, rad för rad.
- 02
Bilagan är evidensen. Varje fynd med den fråga som ställdes, mot vilken källa och när, så att er IT kan upprepa den.
- 03
Utfallet ej observerbart står alltid utskrivet. Vi skriver aldrig under för det vi inte sett.
- 04
Protokollnummer, datum och katalogversion kan verifieras på verifieringssidan.
- 05
Protokollet är en ögonblicksbild. Löpande håller det aktuellt.
Rekvisit, utfall och styrka för varje rad följer kontrollkatalogen. Den namngivna konsulten som signerar finns på Om-oss-sidan.
Snabbkoll mot protokoll
Vad snabbkollen är, och vad den inte är

Åtta frågor till en domän, mot hela utsidan granskad rad för rad.
- Omfång
Snabbkoll
En domän
Cyberdeklaration
Alla domäner, subdomäner, adresser och tjänster som hör till er
- Kontroller
Snabbkoll
Åtta automatiska frågor
Cyberdeklaration
Sjutton externa kontroller med koppling till MCFFS 2026:11, var och en med källa, kriterium och styrka
- Djup
Snabbkoll
Det som syns i ett DNS-uppslag och en hämtning av startsidan
Cyberdeklaration
Exponerade tjänster, versioner mot kända sårbarheter, läckta konton, kod, lagring, leveranskedja, domänhygien
- Era dokument
Snabbkoll
Läses inte
Cyberdeklaration
Er policy läggs mot det som faktiskt syns, och skillnader redovisas med källa och tidpunkt
- Exponering
Snabbkoll
Ingen
Cyberdeklaration
Nio lager, från infrastruktur till upphandlingar och platsannonser, sammanställda till angreppsvägar
- Bedömning
Snabbkoll
Ingen, bara regler
Cyberdeklaration
Namngiven konsult granskar varje rad och stryker allt utan källa
- Signatur
Snabbkoll
Ingen
Cyberdeklaration
Personlig signatur, protokollnummer och katalogversion som er beställare kan verifiera
- Tid
Snabbkoll
En minut
Cyberdeklaration
Tio arbetsdagar
- Vad er beställare kan använda
Snabbkoll
Ingenting, det är osignerat
Cyberdeklaration
Protokollet som svar på kravet i 4 kap 1 §
Snabbkollen visar hur en rad ser ut. Protokollet är alla raderna, hela utsidan och ett namn under.
För er IT-avdelning
Ett protokoll som tar frågorna innan de landar hos er

Varje leverantörskrav som kommer in blir i praktiken en fråga till IT. Formulär att fylla i, skärmbilder att ta fram, förklaringar att skriva till en inköpare som inte läser tekniska svar. Protokollet gör det arbetet en gång, utifrån, i en form kunden kan läsa. Protokollet är ett underlag för kunddialog, egen uppföljning och tillsyn. Mottagaren bedömer om kompletterande underlag behövs.
Inget att förbereda
Arbetet sker utifrån med öppna källor och standardfrågor. Driften fortsätter opåverkad.
En prioriterad lista i stället för ett formulär
Varje avvikelse är knuten till en paragraf, en källa och en tidsstämpel. Det som ska åtgärdas står i ordning, och det som inte syns utifrån står också där.
En extern röst för det ni redan sagt
När policyn säger trettio dagar och verkligheten säger hundraåttio står det i protokollet med källa. Det är ofta det underlag som saknats i budgetsamtalet.
Underlag inför tillsyn
Tillsynsmyndigheten väljer system bland annat utifrån exponering mot internet och teknisk riskprofil. Protokollet kan användas inför tillsyn. Tillsynsmyndigheten bestämmer omfattningen och kan granska fler system och underlag än den externa kontrollen omfattar.
Ni stänger, vi verifierar
När ni åtgärdat en avvikelse kontrollerar vi den igen och uppdaterar protokollet. Ni äger åtgärden och metoden. Det är er kompetens.